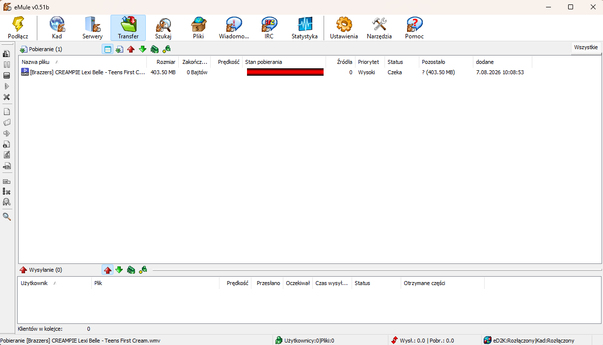
Analizowaliśmy w Instytucie komputer w którym była historia działań użytkownika z ostatnich 20 lat. 3 nośniki i 3 różne systemy (Windows XP, Windows 7 i Windows 10).
Szczególnie interesujące była jednak historia pobierania treści z sieci p2p. Do tego wybrał użytkownik program eMule, jego również miał 3 wersje (0.49c, 0.50a, 0.51b). Nie w każdej była pełna historia. Analiza takich programów nie jest prosta, szczególnie takich działających na przestrzeni wielu lat.
Najważniejsze dane w przypadku eMule są w pliku known.met – zawiera on informacje o plikach, które eMule znał. Przechowuje m.in. nazwę, rozmiar, hash ED2K/hashset oraz statystyki plików udostępnianych, znajdujących się na liście pobierania i pobranych wcześniej. Istotne są również pliki *.part i *.part.met w katalogu Temp. Są tam faktycznie pobrane fragmenty danych i metadane pobieranego pliku. Katalog Incoming – gdzie zapisywane sa pobrane pliki.
Jest również known2_64.met, który przechowuje AICH hashes plików pobranych lub udostępnianych. Z punktu widzenia śledczego ważne są statystyki z pliku statistics.ini. oraz szczegółowe logi z katalogu Logs.
Do ustalenia czego i w jaki sposób szukał użytkownik przydatne są pliki AC_SearchStrings.dat, ale przechowują tylko do 30 ostatnich fraz. Natomiast plik StoredSearches.met zawiera zapamiętane karty wyszukiwania wraz z pełnymi listami wyników, które sieć zwróciła. Jednak tylko te karty, które były otwarte w chwili ostatniego zamknięcia programu.
W programie znajdujemy identyfikator użytkownika zarówno dla eD2K jak i sieci Kad. Po nim można ustalić, czy to ten użytkownik udostępniał pliki, które najczęściej pozwoliły wpaść służbom na jego trop.
Istotny z punktu widzenia prokuratora, a później sądu, jest fakt, że użytkownik programu eMule może jednocześnie pobierać fragmenty pliku od innych użytkowników oraz przekazywać kolejnym użytkownikom te fragmenty pliku, które zostały już pobrane na jego komputer i poprawnie zweryfikowane przez program. Oznacza to, że do rozpoczęcia udostępniania nie jest konieczne wcześniejsze pobranie całego pliku. Udostępnia również inne pliki wskazane bezpośrednio lub pobrane w całości i nie przeniesione.
W praktyce użytkownik eMule, jak w klasycznej sieci p2p, może jednocześnie pobierać plik oraz udostępniać, a dokładniej umożliwiać innym użytkownikom pobieranie jego już posiadanych fragmentów. Z technicznego punktu widzenia istotne jest zatem ustalenie, czy określony plik lub jego fragmenty były przez program eMule udostępniane w sieci. Dodatkowym i znacznie mocniejszym ustaleniem jest natomiast wykazanie, że z komputera użytkownika rzeczywiście wysłano dane należące do konkretnego pliku do innych użytkowników sieci.
Dla użytkownika jest to, że wyszukując dany plik nie zawsze wie co pobierze. Widoczna jest nazwa pliku, który klika do pobrania a ona często wiele mówi o zawartości. Jednak nie można mieć pewności czy pod nazwą popularnego filmu nie ma ostrego „ponro”. Ale to już kwestia do rozważania na inny wpis 😉.
Więcej o szczegółach plików i danych jakie można znaleźć w eMule przeczytacie na stronie projektu – https://www.emule-project.com/home/perl/help.cgi?l=1&rm=show_topic&topic_id=106.